메모智 유머사진 환영합니다, 손님!    메모지 | 회원가입 | 로그인
검색도움말 메모지 검색
  재미 • 메모智.COM 설치   •   메모智 홈   •   바깥고리   •   전체 메모智 목록   •   회원가입   •   로그인   •   도움말   •  
  메모智 분류 - 정보보안
wh-comminj-01-sc.png
[WH-CommInj-01] 웹 취약점 훈련장 - 원격OS명령어삽입 취약점
wh-comminj-01.tgz를 다운로드 SUCCESS 32 10 2 3463 jinsuk 정보보안;웹해킹;취약점점검;훈련장; [WH-CommInj-01] 웹 취약점 훈련장 - 원격OS명령어삽입 취약점 wh-comminj-01.tgz를 다운로드 $ cd public_html/ $ tar xzvf ~/Downloads/wh-comminj-01.tgz 웹 브라우저로 http://127.0.0.1/~user/wh-comminj-01/ 접속
| 공개 | 댓글: 2 | 첨부파일: 2 | 등록자: jinsuk | 등록일: |  
wh-deface-01-sc.png
[WH-DEFACE-01] 웹 취약점 훈련장 - 홈페이지 위변조
wh-deface-01.tgz를 다운로드 SUCCESS 32 10 2 3463 jinsuk 정보보안;웹해킹;취약점점검;훈련장; [WH-CommInj-01] 웹 취약점 훈련장 - 원격OS명령어삽입 취약점 wh-comminj-01.tgz를 다운로드 $ cd public_html/ $ tar xzvf ~/Downloads/wh-comminj-01.tgz 웹 브라우저로 http://127.0.0.1/~user/wh-comminj-01/ 접속
| 공개 | 댓글: 0 | 첨부파일: 2 | 등록자: jinsuk | 등록일: |  
비공개 글
비공개 메모智
작성자 본인만이 볼 수 있습니다.
wh-cookie-01-sc.png
[WH-COOKIE-01] 웹 취약점 훈련장 - 원격명령실행, XSS
wh-cookie-01.tgz를 다운로드 SUCCESS 32 10 2 3463 jinsuk 정보보안;웹해킹;취약점점검;훈련장; [WH-CommInj-01] 웹 취약점 훈련장 - 원격OS명령어삽입 취약점 wh-comminj-01.tgz를 다운로드 $ cd public_html/ $ tar xzvf ~/Downloads/wh-comminj-01.tgz 웹 브라우저로 http://127.0.0.1/~user/wh-comminj-01/ 접속
| 공개 | 댓글: 0 | 첨부파일: 2 | 등록자: jinsuk | 등록일: |  
Namo-CrossEditor-Manage.png
나모 크로스에디터 관리자 페이지
/crosseditor/manage/index.html SUCCESS 32 10 2 3463 jinsuk 정보보안;웹해킹;취약점점검;훈련장; [WH-CommInj-01] 웹 취약점 훈련장 - 원격OS명령어삽입 취약점 wh-comminj-01.tgz를 다운로드 $ cd public_html/ $ tar xzvf ~/Downloads/wh-comminj-01.tgz 웹 브라우저로 http://127.0.0.1/~user/wh-comminj-01/ 접속
| 공개 | 댓글: 0 | 첨부파일: 1 | 등록자: jinsuk | 등록일: |  
phishing-apple-id1.pngphishing-apple-id.png
애플 ID를 갈취하려는 피싱 사이트 메일
Apple ID를 탈취하려는 phishing 사이트 메일이 오늘 오다. SUCCESS 32 10 2 3463 jinsuk 정보보안;웹해킹;취약점점검;훈련장; [WH-CommInj-01] 웹 취약점 훈련장 - 원격OS명령어삽입 취약점 wh-comminj-01.tgz를 다운로드 $ cd public_html/ $ tar xzvf ~/Downloads/wh-comminj-01.tgz 웹 브라우저로 http://127.0.0.1/~user/wh-comminj-01/ 접속
| 공개 | 댓글: 0 | 첨부파일: 2 | 등록자: jinsuk | 등록일: |  
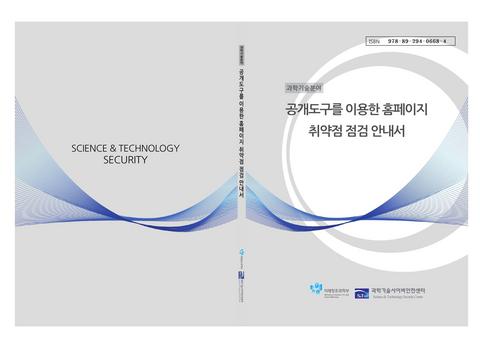
guide-2015-cover.jpg
공개도구를 이용한 홈페이지 취약점 점검 안내서
Nmap, Nikto2, OWASP-ZAP 등을 이용한 웹 취약점 점검 방법론 기술. SUCCESS 32 10 2 3463 jinsuk 정보보안;웹해킹;취약점점검;훈련장; [WH-CommInj-01] 웹 취약점 훈련장 - 원격OS명령어삽입 취약점 wh-comminj-01.tgz를 다운로드 $ cd public_html/ $ tar xzvf ~/Downloads/wh-comminj-01.tgz 웹 브라우저로 http://127.0.0.1/~user/wh-comminj-01/ 접속
| 공개 | 댓글: 0 | 첨부파일: 2 | 등록자: jinsuk | 등록일: |  
캐논 리모트 유아이 기본암호
Canon Remote UI LBP5970 기본 암호: 없음.
| 공개 | 댓글: 0 | 첨부파일: 0 | 등록자: jinsuk | 등록일: |  
Xerox-CentreWare-Internet-Services.png
제록스 워크센터 기본 사용자 및 암호
default 계정: 11111 SUCCESS 32 10 2 3463 jinsuk 정보보안;웹해킹;취약점점검;훈련장; [WH-CommInj-01] 웹 취약점 훈련장 - 원격OS명령어삽입 취약점 wh-comminj-01.tgz를 다운로드 $ cd public_html/ $ tar xzvf ~/Downloads/wh-comminj-01.tgz 웹 브라우저로 http://127.0.0.1/~user/wh-comminj-01/ 접속
| 공개 | 댓글: 2 | 첨부파일: 1 | 등록자: jinsuk | 등록일: |  
삼성 프린터(복합기) 웹 인터페이스 암호
Samsung SyncThru Web Service SUCCESS 32 10 2 3463 jinsuk 정보보안;웹해킹;취약점점검;훈련장; [WH-CommInj-01] 웹 취약점 훈련장 - 원격OS명령어삽입 취약점 wh-comminj-01.tgz를 다운로드 $ cd public_html/ $ tar xzvf ~/Downloads/wh-comminj-01.tgz 웹 브라우저로 http://127.0.0.1/~user/wh-comminj-01/ 접속
| 공개 | 댓글: 0 | 첨부파일: 0 | 등록자: jinsuk | 등록일: |  
현재 검색결과내 꼬리표 모음 # • #Canon • #CentreWare • #Namo CrossEditor • #PDF • #Remote UI • #SyncThru • #WH-CHEDITOR-01 • #WH-CHEDITOR-02 • #WH-COOKIE-01 • #WH-CommInj-01 • #WH-DEFACE-01 • #Workcentre • #Xerox • #crosseditor • #curl • #deface • #defacement • #default • #nikto • #nmap • #owasp-zap • #phishing • #가이드 • #관리자 • #기본암호 • #메일 • #복합기 • #비밀번호 • #안내서 • #암호 • #원격명령어실행 • #원격운영체제명령실행 • #웹 어플리케이션 • #웹 취약점 • #웹 취약점 점검 • #웹해킹 • #위변조 • #제록스 • #취약점점검 • #크로스에디터 • #파밍 • #프린터 • #피슁 • #피싱 • #해킹교육 • #홈페이지 취약점 • #홈페이지위변조 • #훈련장 •
메모智 열람: [1<이전]  3 / 4 (총 32 건)  [다음>1]    [처음]  


drupal hit counter

Site Stat
검색
Custom Search
모든 지식은 개인의 소유입니다.
그 외의 다른 내용은 Copyright © since 2010, 메모智.com이 가집니다.
메모지 • 사용시 주의사항 • 연락처 • powered by 크리스탈