메모智 유머사진 환영합니다, 손님!    메모지 | 회원가입 | 로그인
검색도움말 메모지 검색
  재미 • 메모智.COM 설치   •   메모智 홈   •   바깥고리   •   전체 메모智 목록   •   회원가입   •   로그인   •   도움말   •  
  메모智 분류 - 정보보안
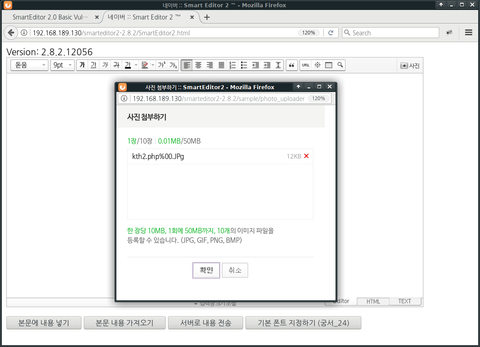
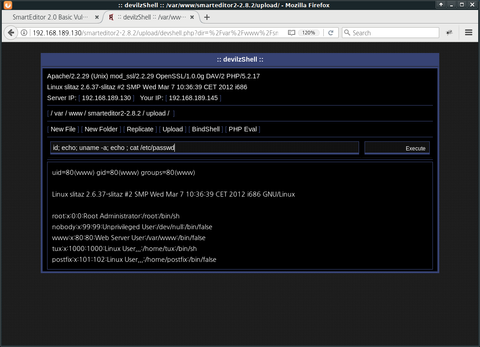
20170827-001-01-webeditor-SE2-home.png20170827-001-06-webeditor-SE2-img-null-injection.png20170827-001-10-webeditor-SE2-devshell-exec.png
WH-WebEditor-SE2: 네이버 SmartEditor2 + PHP 5.3 이하 조합의 취약점
Non-ASCII 문자를 삽입할 경우에 Null Byte(%00)를 삽입하는 것과 동일한 현상이 벌어진다. SUCCESS 32 10 2 5009 jinsuk 정보보안;웹해킹;취약점점검;훈련장 WH-WebEditor-SE2: 네이버 SmartEditor2 + PHP 5.3 이하 조합의 취약점 Non-ASCII 문자를 삽입할 경우에 Null Byte(%00)를 삽입하는 것과 동일한 현상이 벌어진다. 확장자 검증을 우회하여 PHP 파일 업로드가 가능해질 수 있음.
| 공개 | 댓글: 0 | 첨부파일: 3 | 등록자: jinsuk | 등록일: |  
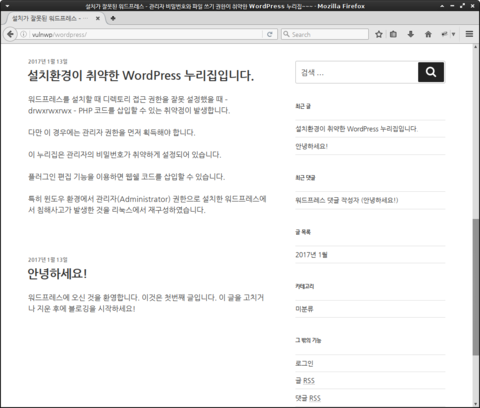
20170110-001-01-WH-IllInst-wordpress-homepage.png20170110-001-02-WH-IllInst-wordpress-homepage-articles.png
WH-IllInst-WordPress 워드프레스 웹해킹훈련장
WordPress 관리자 비밀번호가 취약한 경우에 웹서버 침투가 가능한 취약점 실습장. SUCCESS 32 10 2 5009 jinsuk 정보보안;웹해킹;취약점점검;훈련장 WH-WebEditor-SE2: 네이버 SmartEditor2 + PHP 5.3 이하 조합의 취약점 Non-ASCII 문자를 삽입할 경우에 Null Byte(%00)를 삽입하는 것과 동일한 현상이 벌어진다. 확장자 검증을 우회하여 PHP 파일 업로드가 가능해질 수 있음.
| 공개 | 댓글: 0 | 첨부파일: 2 | 등록자: jinsuk | 등록일: |  
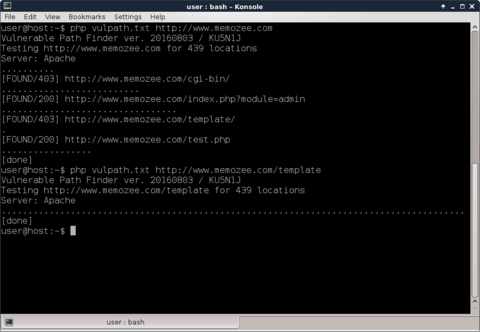
vulpath-finder-snapshot.png
PHP로 간단하게 만든 취약점경로탐색기 (20160803 버전)
리눅스에서 사용가능합니다. SUCCESS 32 10 2 5009 jinsuk 정보보안;웹해킹;취약점점검;훈련장 WH-WebEditor-SE2: 네이버 SmartEditor2 + PHP 5.3 이하 조합의 취약점 Non-ASCII 문자를 삽입할 경우에 Null Byte(%00)를 삽입하는 것과 동일한 현상이 벌어진다. 확장자 검증을 우회하여 PHP 파일 업로드가 가능해질 수 있음.
| 공개 | 댓글: 1 | 첨부파일: 3 | 등록자: jinsuk | 등록일: |  
wh-account-02.png
[WH-account-02] 웹 취약점 훈련장 - 회원정보 갱신 헛점을 이용한 관리자 권한 획득
wh-account-02.tgz를 다운로드 SUCCESS 32 10 2 5009 jinsuk 정보보안;웹해킹;취약점점검;훈련장 WH-WebEditor-SE2: 네이버 SmartEditor2 + PHP 5.3 이하 조합의 취약점 Non-ASCII 문자를 삽입할 경우에 Null Byte(%00)를 삽입하는 것과 동일한 현상이 벌어진다. 확장자 검증을 우회하여 PHP 파일 업로드가 가능해질 수 있음.
| 공개 | 댓글: 0 | 첨부파일: 2 | 등록자: jinsuk | 등록일: |  
wh-account-01-1.pngwh-account-01-2.png
[WH-account-01] 웹 취약점 훈련장 - 계정생성 헛점을 이용한 관리자 권한 상승
wh-account-01.tgz를 다운로드 SUCCESS 32 10 2 5009 jinsuk 정보보안;웹해킹;취약점점검;훈련장 WH-WebEditor-SE2: 네이버 SmartEditor2 + PHP 5.3 이하 조합의 취약점 Non-ASCII 문자를 삽입할 경우에 Null Byte(%00)를 삽입하는 것과 동일한 현상이 벌어진다. 확장자 검증을 우회하여 PHP 파일 업로드가 가능해질 수 있음.
| 공개 | 댓글: 0 | 첨부파일: 3 | 등록자: jinsuk | 등록일: |  
wh-imgshell-02.png
[WH-ImgShell-02] 웹 취약점 훈련장 - PHP 웹쉘 업로드: 저장위치 찾아내기
wh-imgshell-02.tgz를 다운로드 SUCCESS 32 10 2 5009 jinsuk 정보보안;웹해킹;취약점점검;훈련장 WH-WebEditor-SE2: 네이버 SmartEditor2 + PHP 5.3 이하 조합의 취약점 Non-ASCII 문자를 삽입할 경우에 Null Byte(%00)를 삽입하는 것과 동일한 현상이 벌어진다. 확장자 검증을 우회하여 PHP 파일 업로드가 가능해질 수 있음.
| 공개 | 댓글: 0 | 첨부파일: 2 | 등록자: jinsuk | 등록일: |  
wh-imgshell-01.png
[WH-ImgShell-01] 웹 취약점 훈련장 - PHP 웹쉘 업로드
wh-imgshell-01.tgz를 다운로드 SUCCESS 32 10 2 5009 jinsuk 정보보안;웹해킹;취약점점검;훈련장 WH-WebEditor-SE2: 네이버 SmartEditor2 + PHP 5.3 이하 조합의 취약점 Non-ASCII 문자를 삽입할 경우에 Null Byte(%00)를 삽입하는 것과 동일한 현상이 벌어진다. 확장자 검증을 우회하여 PHP 파일 업로드가 가능해질 수 있음.
| 공개 | 댓글: 0 | 첨부파일: 2 | 등록자: jinsuk | 등록일: |  
kali-2.0-light.PNG
칼리리눅스(Kali Linux) 2.0 Light (XFCE4) 한글 VM image
기초적인 도구는 추가하여 설치한 XFCE4 기반 칼리 리눅스 VM image SUCCESS 32 10 2 5009 jinsuk 정보보안;웹해킹;취약점점검;훈련장 WH-WebEditor-SE2: 네이버 SmartEditor2 + PHP 5.3 이하 조합의 취약점 Non-ASCII 문자를 삽입할 경우에 Null Byte(%00)를 삽입하는 것과 동일한 현상이 벌어진다. 확장자 검증을 우회하여 PHP 파일 업로드가 가능해질 수 있음.
| 공개 | 댓글: 1 | 첨부파일: 3 | 등록자: jinsuk | 등록일: |  
스크린샷 2015-12-18 오후 11.13.15.png
Pastebin에서 노출되고 있는 ftp 계정정보... 구글검색으로 찾을 수 있다.
구글 검색에서 pastebin.com에 올려진 ftp 정보들이 다수 발견된다. SUCCESS 32 10 2 5009 jinsuk 정보보안;웹해킹;취약점점검;훈련장 WH-WebEditor-SE2: 네이버 SmartEditor2 + PHP 5.3 이하 조합의 취약점 Non-ASCII 문자를 삽입할 경우에 Null Byte(%00)를 삽입하는 것과 동일한 현상이 벌어진다. 확장자 검증을 우회하여 PHP 파일 업로드가 가능해질 수 있음.
| 공개 | 댓글: 0 | 첨부파일: 1 | 등록자: jinsuk | 등록일: |  
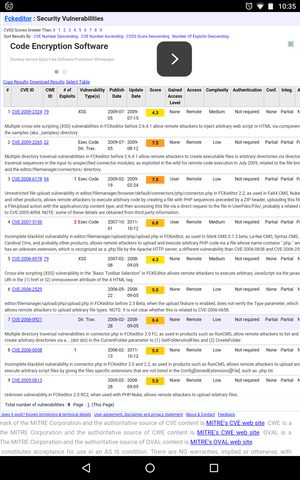
Screenshot_20151130-223538.png
FCKeditor는 아직도 중국발 자동화공격의 대상
홈페이지 취약점 점검중에 웹쉘 파일이 발견되었다. SUCCESS 32 10 2 5009 jinsuk 정보보안;웹해킹;취약점점검;훈련장 WH-WebEditor-SE2: 네이버 SmartEditor2 + PHP 5.3 이하 조합의 취약점 Non-ASCII 문자를 삽입할 경우에 Null Byte(%00)를 삽입하는 것과 동일한 현상이 벌어진다. 확장자 검증을 우회하여 PHP 파일 업로드가 가능해질 수 있음.
| 공개 | 댓글: 1 | 첨부파일: 1 | 등록자: jinsuk | 등록일: |  
현재 검색결과내 꼬리표 모음 # • #ASP 웹쉘 • #Kali Linux • #Kali Linux 2.0 Light • #Non-ASCII삽입 • #SmartEditor2 • #VM Image • #Web Editor정보보안 • #WordPress • #fckeditor • #ftp 계정 • #pastebin • #경로탐색 • #계정생성 • #관리자 • #구글해킹 • #권한인증 • #널문자삽입 • #리눅스 • #비밀번호 • #스마트에디터 • #워드프레스 • #웹쉘 • #웹에디터 • #웹취약점 • #웹해킹 • #웹해킹훈련장 • #자동화공격 • #정보보안 • #취약점 • #취약점경로 • #취약점경로탐색 • #취약점분석 • #취약점점검 • #취약한 비밀번호 • #칼리 • #칼리리눅스 • #파일업로드 • #해킹 • #홈페이지 취약점 • #훈련장 •
메모智 열람: 1 / 4 (총 32 건)  [다음>1]      


drupal hit counter

Site Stat
검색
Custom Search
모든 지식은 개인의 소유입니다.
그 외의 다른 내용은 Copyright © since 2010, 메모智.com이 가집니다.
메모지 • 사용시 주의사항 • 연락처 • powered by 크리스탈